Igaunijas informācijas drošības standarta ieviešana, izmantojot Atlassian produktus
Igaunijas informācijas drošības standarts (opens in a new tab) (E-ITS) ir igauņu valodā izstrādāts informācijas drošības regulējums, kas atbilst Igaunijas tiesību aktiem. Tā mērķis ir attīstīt un uzlabot informācijas drošības līmeni gan Igaunijas valsts sektora iestādēs, gan privātajos uzņēmumos.
Šajā rakstā tuvāk iepazīstināsim ar E-ITS standartu un, izmantojot hipotētisku procesu kā piemēru, paskaidrosim, kā to ieviest ar Atlassian produktiem.
Kiberdrošība kā digitālas valsts pamats
Kā norādījis Igaunijas Informācijas sistēmu pārvaldes (RIA) ģenerāldirektors Margus Noormaa, kiberdrošība ir digitālas valsts pamats.
Līdz 2022. gadam Igaunijā tika izmantota informācijas drošības sistēma (ISKE), kas valsts un pašvaldību iestādēm sniedza vadlīnijas datubāzu informācijas drošības nodrošināšanai.
E-ITS, kas stājās spēkā 2023. gadā, balstās uz riskos balstītu pieeju un ietver konkrētus pasākumus biznesa procesu aizsardzībai.
Although E-ITS is primarily mandatory for the public sector, private companies can also implement the standard to ensure the security of their services.
Lai gan E-ITS galvenokārt ir obligāts valsts sektorā, arī privātie uzņēmumi var ieviest šo standartu, lai nodrošinātu savu pakalpojumu drošību. „Svarīgākais ir tas, lai uzņēmuma darbība turpinātos un nenotiktu datu noplūde. Tieši šeit standarts var palīdzēt,” E-ITS nozīmi komentēja RIA Informācijas drošības pasākumu nodaļas vadītājs Rain Ojastu.
Sagatavošanās pamata drošības pasākumu ieviešanai
Organizācijas, kas iepriekš ir ieviesušas ISKE, informācijas drošības procesa plānošanas un izstrādes posmā var pieņemt lēmumu pārnest jau ieviestos tehniskos drošības pasākumus no ISKE uz E-ITS.
Tomēr RIA norāda, ka ISKE un E-ITS pasākumu atbilstības tabula ir paredzēta tikai informatīviem nolūkiem. Tāpēc pasākumu atšķirību dēļ nav ieteicama pilnībā automatizēta pāreja.
Ja ISKE nav ieviesta sistemātiski, speciālisti parasti iesaka sākt no jauna.
Pirmais svarīgais solis E-ITS pasākumu ieviešanā ir atbildības noteikšana organizācijas vadības līmenī.
„Vispirms ir jāsaprot, no kurienes izriet organizācijas prasības un kādas tās ir. Pēc tam nepieciešams iegūt pārskatu par saviem aktīviem, lai varētu izvēlēties atbilstošos pasākumus no E-ITS kataloga,” Rain Ojastu īsumā skaidro standarta ieviešanas procesu.
Turpmākajās sadaļās detalizētāk paskaidrosim, kā īstenot šos soļus.
CMDB ieviešana
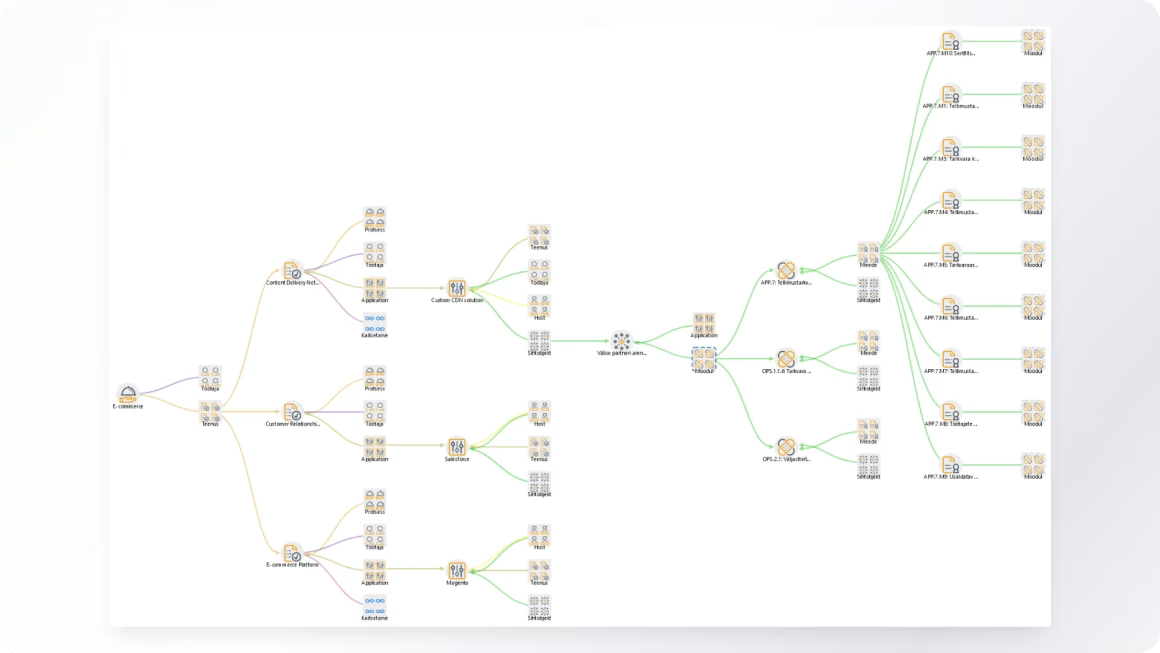
Uzsākot informācijas drošības procesu, plānošanas un izstrādes posmā organizācijas kartē savus biznesa procesus un to savstarpējās saiknes ar šos procesus atbalstošajām lietojumprogrammām un datu avotiem jeb aktīviem.
Procesu un aktīvu kartēšana būtībā nozīmē CMDB (Configuration Management Database jeb konfigurācijas pārvaldības datubāzes) ieviešanu aktīvu pārvaldībai.
Dokumentējot biznesa procesus, organizācijas iegūst strukturētu pārskatu par tiem, kā arī sākotnēju izpratni par procesos izmantoto informāciju un pakalpojumiem.
Visaptveroša procesu kartēšana ir arī svarīgs priekšnoteikums aizsardzības tvēruma noteikšanai (par to detalizētāk nākamajā sadaļā). Ir jādokumentē visas IT sistēmas, lietojumprogrammas, infrastruktūra, sakaru savienojumi un citi resursi, kas nepieciešami biznesa procesu darbībai.
Atkarībā no organizācijas informācijas drošības brieduma līmeņa CMDB jau var būt ieviesta. Pretējā gadījumā tā ir jāizveido vai jāpārstrukturē.
Svarīgi atcerēties, ka jo detalizētāka ir CMDB struktūra, jo precīzāk iespējams piesaistīt E-ITS drošības pasākumus.
E-ITS pasākumu ieviešana ar Jira un Assets
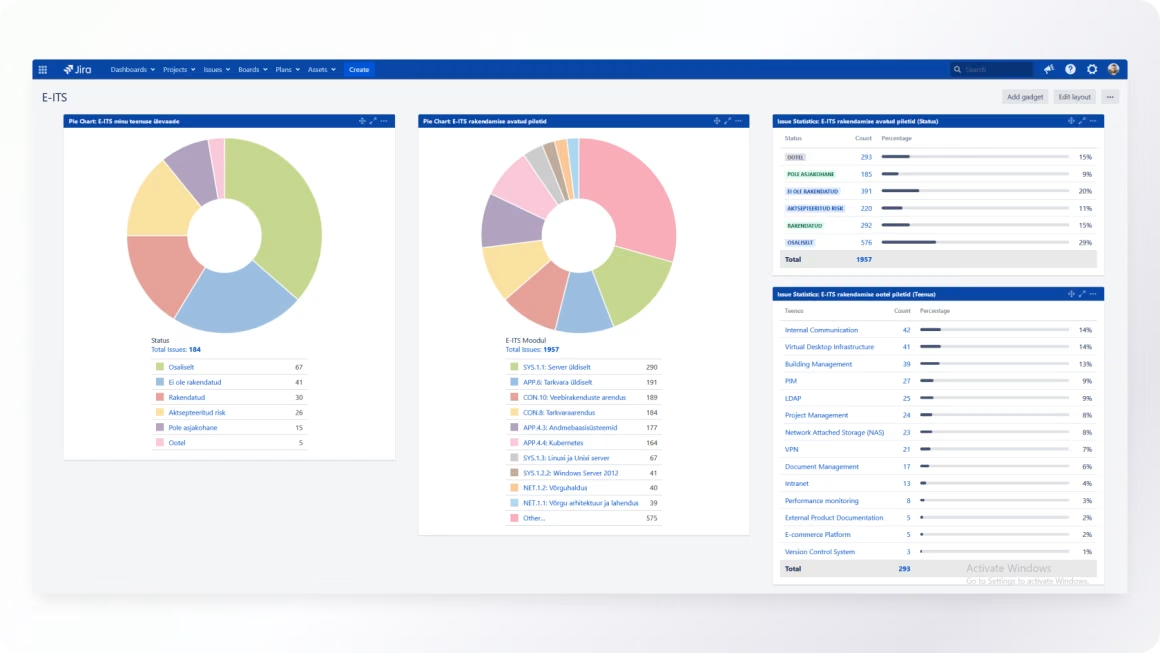
Jira ir procesu pārvaldības rīks, kas paredzēts uzdevumu (piemēram, drošības pasākumu ieviešanas) un to izpildes progresa uzraudzībai.
Assets ir CMDB rīks, kas paredzēts aktīvu pārvaldības atbalstam. Kopā šīs divas lietojumprogrammas ir labi piemērotas E-ITS standarta ieviešanai.
Ja organizācija jau izmanto Jira, viena no galvenajām Assets priekšrocībām aktīvu pārvaldībā ir tā, ka nav nepieciešams papildus maksāt par atsevišķu lietojumprogrammu. Turklāt visi dati tiek glabāti vienā sistēmā.
Assets bez papildu maksas ir iekļauts Jira Service Management Cloud Premium plānā, un kopš versijas 4.15 tas ir pieejams arī Jira Service Management Data Center produktā.
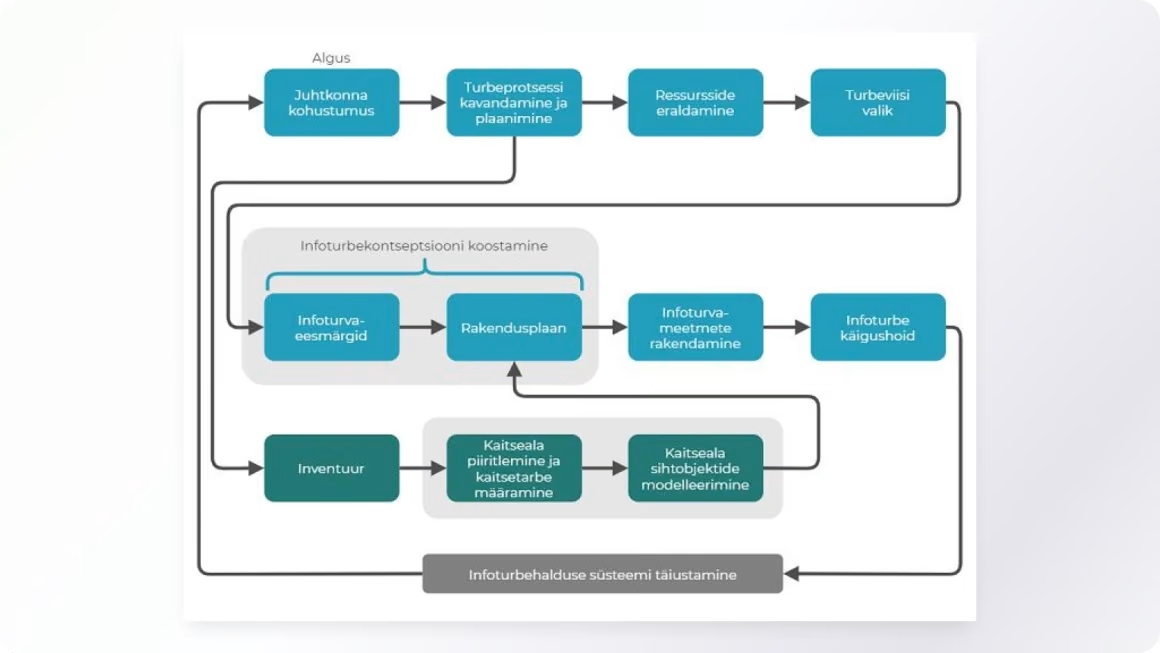
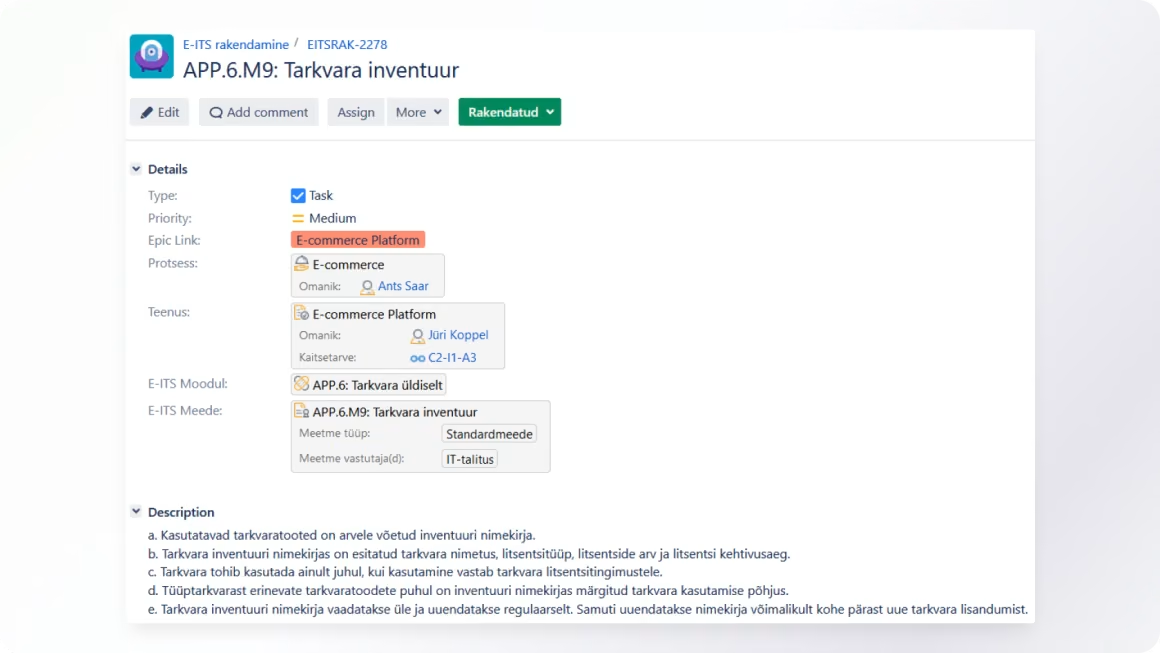
Kā 1. attēlā redzamā diagramma no E-ITS ieviešanas rokasgrāmatas ilustrē standarta ieviešanai nepieciešamos soļus.
Kā rīkoties tālāk?
E-ITS standarta ieviešana sākotnēji var šķist sarežģīts uzdevums, taču laika un resursu ieguldīšana aktīvu pārvaldības ieviešanā nodrošina stabilu pamatu efektīvai standarta īstenošanai.
Pārdomāta CMDB struktūra palīdz nodrošināt arī daudzus citus procesus, piemēram, IT atbalstu, izmaiņu pārvaldību un personāla vadību.
Igaunijas Informācijas sistēmu pārvalde (RIA) organizē arī dažādas apmācības un seminārus, kas palīdz organizācijām padziļināti izprast standartu.
Sazinieties ar mums, lai vienotos par demonstrāciju reāllaikā un paši pārliecinātos, kā Assets atbalsta aktīvu pārvaldību un E-ITS informācijas drošības pasākumu ieviešanu.
Kontakti

Esiet lietas kursā par mūsu jaunumiem un aizraujošiem projektiem
Dalāmies ar stāstiem par savu darbu un klientiem, runājam par jaunām tendencēm dizainā un tehnoloģijās un iepazīstinām ar savas komandas cilvēkiem. Mūsu saturs ir noderīgas informācijas, iedvesmas un reizēm arī laba humora sajaukums.